[AI] Claude Code 에이전트에게 맡기지 않을 일: 비밀값·승인 (3/3)
· IT기술 › AI
[AI] Claude Code 에이전트 결과 검증하기: diff·테스트·QA (2/3) 에서는 AI가 만든 결과를 검증하는 방법을 정리했다. 마지막 편에서는 반대로 AI에게 맡기지 않은 일을 정리한다.
AI에게 권한을 많이 줄수록 일은 빨라진다. 하지만 사고가 났을 때 되돌릴 수 없는 일도 있다. 이번 작업에서는 그런 일을 미리 골라 사람이 직접 하거나 승인하도록 정해 두었다.
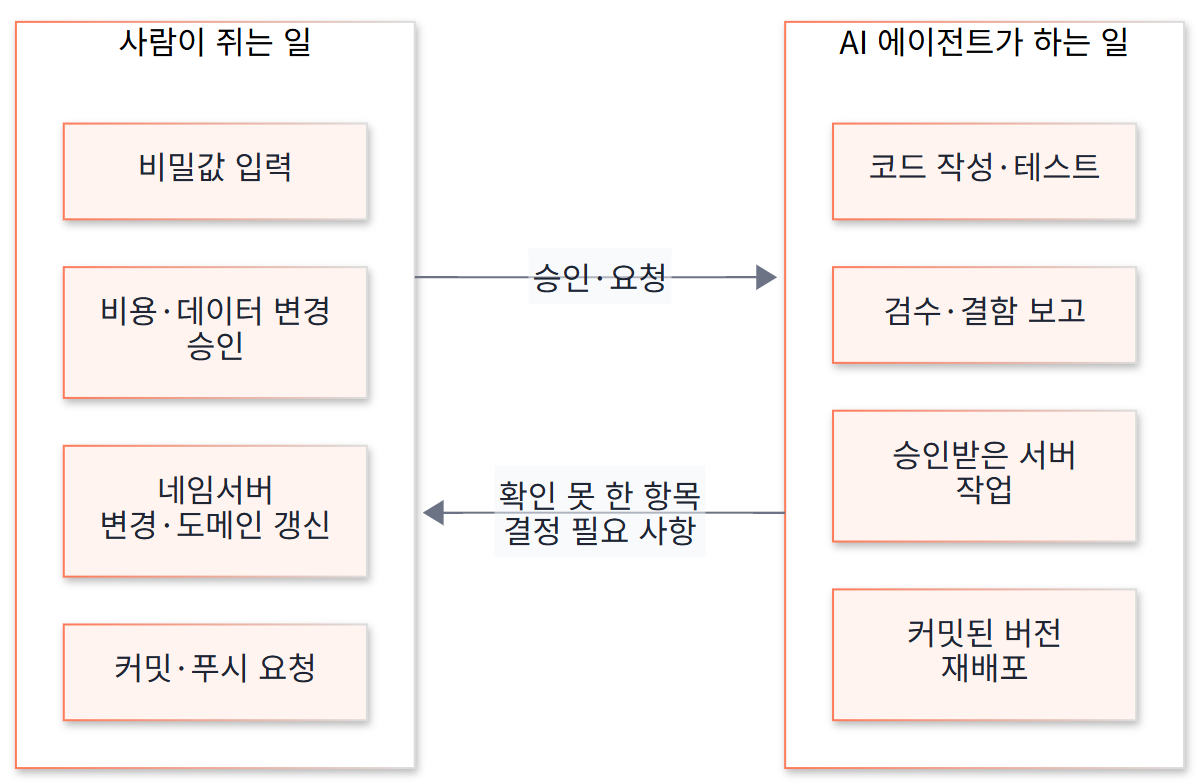
되돌리기 어려운 일은 사람 쪽에 두고, AI는 승인과 요청을 받아 움직인다.
1. 비밀값을 AI에게 넘기지 않는다
클라우드 접근 키나 서비스 토큰처럼 내 계정에 묶인 비밀값은 내가 직접 넣었다. 에이전트는 이런 값을 입력하지도 열람하지도 않도록 지침에 적었다. 서버에서 쓸 비밀번호를 새로 만들어야 할 때는 에이전트가 생성하게 하되, 값을 화면이나 보고서에 띄우지 않고 파일로만 넘기게 했다. 비밀값은 커밋하지 않고 보고서나 로그에도 남기지 않는다.
이 원칙 때문에 불편한 순간도 있었다. 앞 편의 장애 조사 때 인프라 담당은 서버 로그를 보지 못했다. 서버 접속 키에 암호가 걸려 있었고, 에이전트는 그 암호를 입력할 수 없었기 때문이다. 대신 확인하지 못한 항목과 내가 해 줄 일을 정리해 돌려줬다. 조사가 조금 늦어지는 것은 감수할 만한 비용이었다.
2. 되돌리기 어려운 결정은 사람이 승인한다
승인이 필요한 일과 그렇지 않은 일을 미리 나눠 지침 문서에 적었다.
- 승인 필요 : 비용이 생기는 클라우드 리소스 생성, 운영 데이터 이관, 이미지 이전, 도메인 네임서버 변경
- 승인 불필요 : QA 를 통과하고 커밋된 버전을 운영 서버에 다시 배포하는 일
기준은 되돌릴 수 있는가였다. 재배포는 문제가 생기면 이전 버전으로 돌아가면 된다. 반면 데이터를 덮어쓰거나 요금이 나가는 일은 되돌리기 어렵다. 그래서 비용이 생기는 단계마다 승인을 받게 했다. 네임서버 변경은 내가 직접 했고, 도메인 갱신도 내가 맡기로 정해 두었다. 경계를 문서로 정해 두니 AI도 매번 물어볼지 고민하지 않고, 나도 같은 대답을 반복하지 않아도 됐다.
3. 커밋은 요청할 때만 한다
지침에는 "커밋·푸시는 사용자가 요청할 때만"이라는 규칙이 있다. 그런데 한 번은 PM 이 앞서 받은 다른 승인을 커밋 승인으로 착각하고, 담당 에이전트에게 커밋을 맡겼다. 이 위임은 Claude Code 자동 모드(Auto Mode)의 안전 검사에 막혔고, 내가 승인한 뒤에야 진행됐다. 참고로 이 검사는 정해진 규칙이 아니라 분류기(Classifier) 모델이 행동을 살펴보는 방식이다.
여기서 배운 점은 두 가지다. 첫째, 승인은 그 일 하나에만 해당한다는 것을 지침에 분명히 써 둬야 한다. AI는 앞의 승인을 그럴듯하게 넓혀 해석할 수 있다. 둘째, 지침만 믿지 말고 도구 쪽에서도 막아 두는 편이 안전하다. 이번에는 자동 모드의 검사가 잡아 줬지만, 늘 같은 판단을 보장하지는 않는다. 꼭 막아야 하는 명령은 권한 설정의 거부 규칙(deny)으로 아예 차단해 두는 것이 확실하다. 지침은 AI가 읽고 따르는 것이고, 거부 규칙은 AI가 따르지 않아도 막는 장치다.
이렇게 AI에게 맡기지 않은 일을 알아보았다. 세 편을 정리하면 일은 나눠 맡기고, 결과는 확인하고, 되돌릴 수 없는 결정은 사람이 쥐는 것이다. AI는 손이 빠른 팀원이지만 책임까지 넘길 수는 없는 것 같다.